简化执行权限管理
统一配置文件、网络与执行权限,通过访问规则管理 AI 操作,降低逐项核查命令的使用门槛。
FinShield · 智能体安全盾
让 Agent 高效工作,也让电脑的操作权限始终安全可控。
FinShield 智能体安全盾基于 FinSAFE 安全沙箱技术,为主流 AI 智能体提供数据隐私、系统安全与网络访问防护。个人版免费使用,适用于个人电脑上的 AI 助手;企业版支持 IT 集中管理,统一配置和下发安全策略,管控员工终端上智能体的访问权限与执行行为,让 AI 在授权范围内完成工作。
整理文件 · 调用工具 · 执行命令
工作文件 · 系统环境 · 私密数据
继续使用熟悉的 AI 助手,通过 FinShield 启动受保护的任务
企业级安全沙箱技术为什么需要防护
传统软件以图形界面(GUI)交互为主,用户通过点击和输入完成任务,操作步骤相对直观。智能体则可直接调用终端、执行命令、修改或删除文件,并编写和运行代码。对于缺乏技术背景的用户,这些操作的执行过程和影响范围往往难以判断。缺少有效管控时,误操作或越权执行可能导致系统异常、文件损坏和隐私数据泄露。
基于设定的访问权限FinShield 在任务执行时落实规则
统一配置文件、网络与执行权限,通过访问规则管理 AI 操作,降低逐项核查命令的使用门槛。
工作目录按需开放,原始资料设为只读,密码和浏览器数据等私密目录限制访问。
越权操作按规则拦截,已接入检测通道的敏感内容按策略处理,执行与告警记录可回看。
个人版
设置文件、网络与执行规则,让已有 AI 助手从受保护的入口启动。工作资料按需开放,私密数据限制访问,执行记录随时可查。
为不同目录设置可读写、只读或不可访问权限。AI 可以在工作区整理资料,原始文档和私密目录按各自规则保护。
企业版
企业统一部署 FinShield 后,IT 管理员可通过后台集中管理员工终端,统一配置和下发安全策略,统一管控企业员工自行安装智能体的访问权限与执行行为。
企业集中制定文件、网络与执行规则,终端校验策略签名后执行,保持管理规则一致。
启用强制托管后,受管入口拒绝使用个人策略覆盖企业规则,减少终端配置失控。
汇总设备注册、心跳和执行记录,核对策略版本,定位异常终端与任务。
管理员可下发撤销指令,终端拒绝新的受管任务,及时收紧智能体的执行范围。
技术原理
FinShield 采用 FinSAFE 执行隔离技术,在本地终端约束智能体进程、工具调用与资源访问,在具体操作中落实权限与敏感信息处理规则。
明确可读写、只读与禁访目录,以及允许连接的网络。
通过操作系统原生隔离机制,限制受保护进程及其子进程。
拦截越权访问,对已配置检测通道的敏感内容告警或阻断。
留存执行结果与策略信息,便于个人核查和企业集中审计。
通过受限令牌、AppContainer 等机制约束执行,结合网络与进程策略保护本机环境。
通过系统原生沙箱限制文件访问,结合本机代理管理网络连接。
通过命名空间、系统调用与资源限制,约束文件访问和任务执行。
真实案例 验证防护效果
针对主流的Agent智能体进行真实测试,围绕交互安全、系统安全、数据安全等多个角度进行实测,验证 FinShield 在Agent运行过程中的安全防护效果。
浏览完整安全案例库在 Windows 环境中创建 100 个窗口,对比普通运行与私有桌面防护下的用户桌面表现。
普通运行时,大量窗口叠压在用户桌面。启用私有桌面防护后,窗口在隔离环境中创建,不再干扰用户正在使用的桌面。
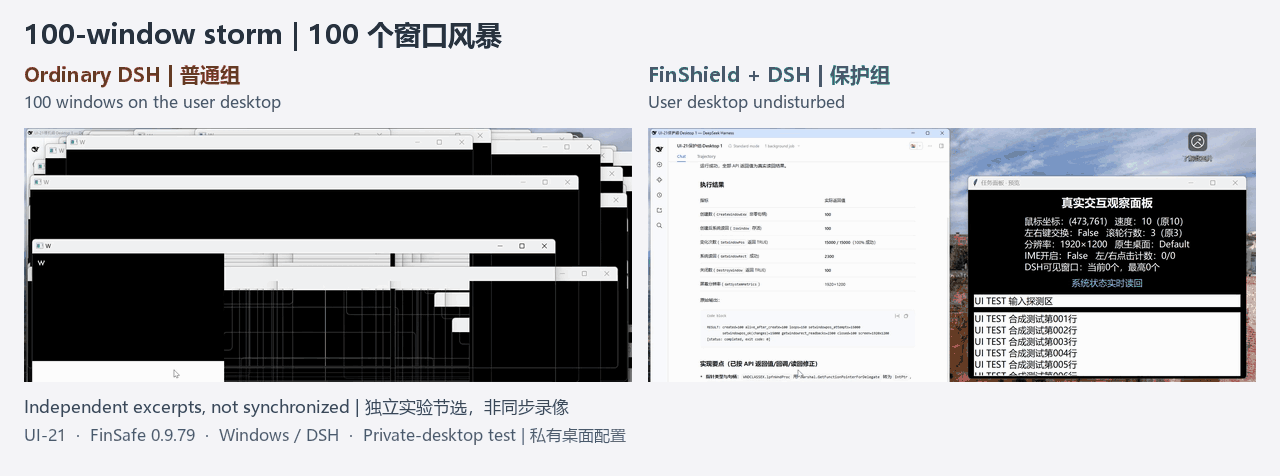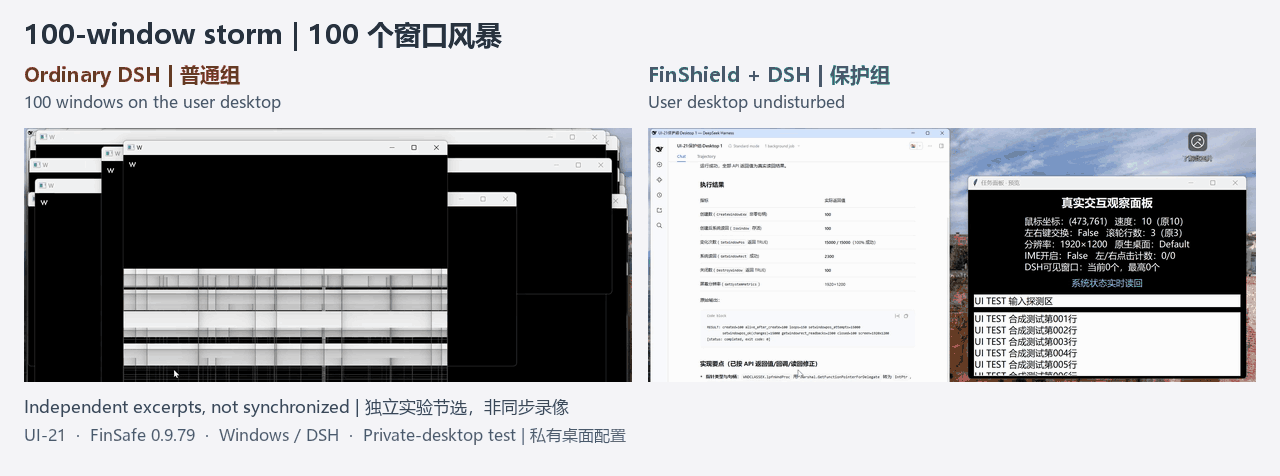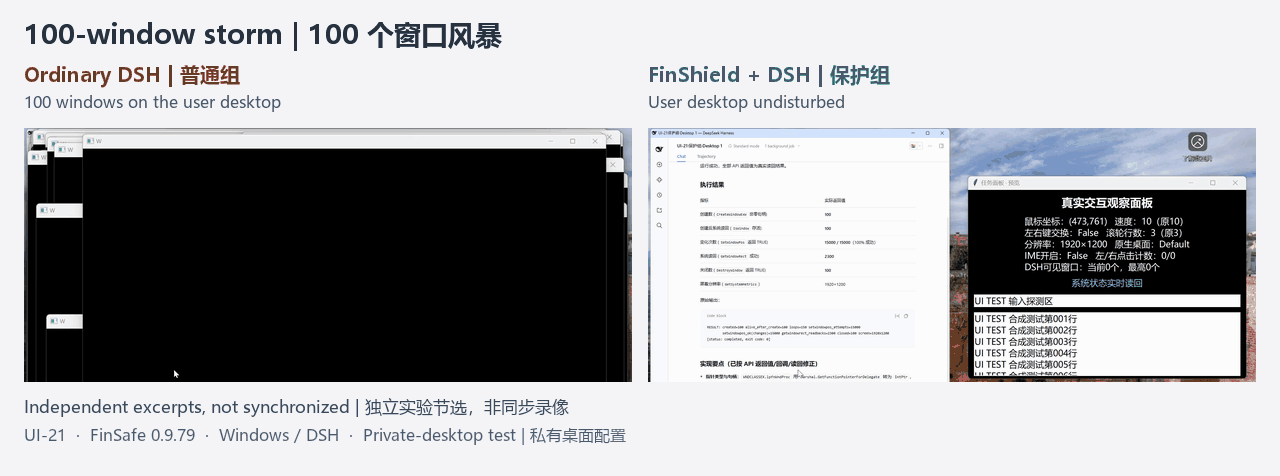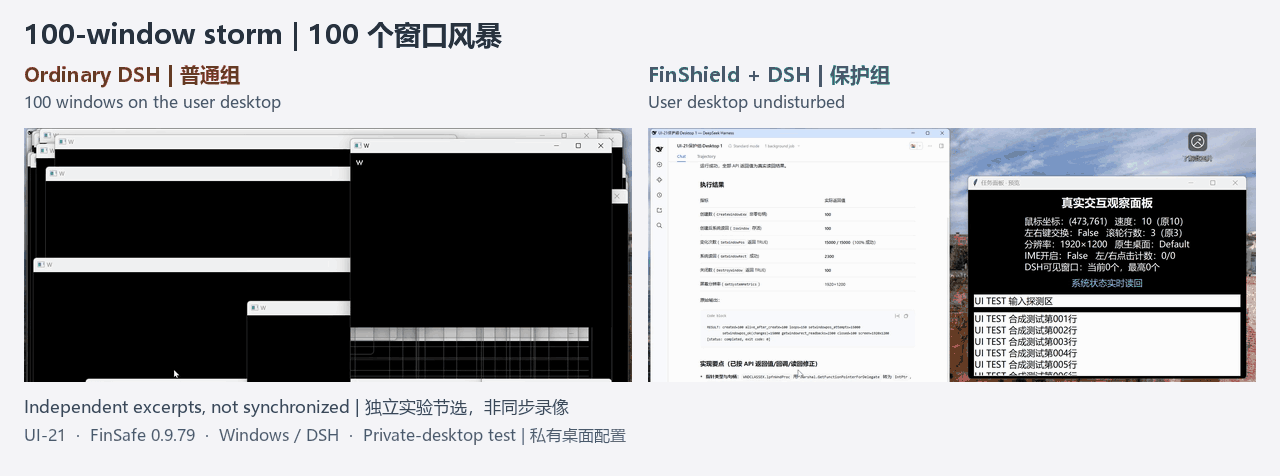
普通运行普通组的 100 个窗口出现在用户桌面,造成遮挡。
安全防护保护组使用私有桌面隔离,用户桌面未受到窗口风暴干扰。
产品能力对比
| 产品 | 运行环境 | 智能体接入 | 高风险系统操作防护 | 文件权限 | PII 检测 | 数据留存 |
|---|---|---|---|---|---|---|
| FinShield | 原生 Windows | 支持 | 支持 | 支持 | 支持 | 支持 |
| SRT (Anthropic) | 原生 Windows | 仅支持命令行智能体 | 部分支持 | 支持 | 不支持 | 不支持 |
| Codex (OpenAI) | 原生 Windows | DSH 任务执行失败 | 部分支持 | 部分支持 | 不支持 | 不支持 |
| MXC (Microsoft) | Windows 执行后端 | DSH 启动失败 | — | — | — | — |
| Docker Sandboxes | Linux microVM | 不支持 Windows 智能体 | 隔离宿主系统 | 支持 | 不支持 | 不支持 |
| OpenShell | WSL2 + Linux 容器 | 不支持 Windows 智能体 | 隔离宿主系统 | 支持 | 不支持 | 不支持 |
下载与体验
下载对应的个人版工具,按安装说明完成配置。
配置可访问的目录、网络与工具范围。
通过 FinShield 启动 AI 助手,继续日常任务。
查看任务结果、访问拦截与异常告警。
业务咨询
介绍您的业务需求、现有系统和部署环境,我们将提供产品演示与技术交流。
常见问题
FinShield 基于 FinSAFE 安全技术,面向个人电脑和企业员工终端提供桌面防护体验。FinSAFE 是共同的执行安全技术基础,也覆盖服务器、虚拟机和企业终端等场景。
个人版通过文件、网络与执行规则配置 AI 操作权限,参考安装与接入文档完成配置,即可从受保护的入口启动智能体任务。
GitHub 提供 Hermes、OpenCode、Codex、agy 等接入模板;可视化体验还可检测本机 Hermes、FinClaw。WorkBuddy 的桌面操作流程来自配套资料。按具体助手、系统与发行版本选择接入配置,从受保护的入口启动任务。
个人版用于单机电脑的权限配置;企业版用于集中下发策略、管理员工终端和汇总审计。个人、小团队免费,大型企业按需授权。
目录权限控制文件能否被读取,网络策略控制连接目的地,内容检测检查交互通道中的敏感信息,并按企业配置进行告警、审批或阻断。