员工很想用 VS 公司不敢用,这就是大部分公司AI落地的现状~

梗概
员工很想用,企业不敢用是引入Agent时很常见的一种状态:员工已经开始把AI当成工作助手,企业管理侧却很难直接放开。问题不在于Agent是否好用,而在于它一旦开始执行任务,就会触碰权限、文件、网络和审计边界。今天分享一下,如何让企业在可管控的安全底座上引入各种Agent能力~
大部分职场人已经感受到Agent的价值
现在很多职场人接受Agent的速度,比公司想象得快得多。因为现在Agent带来的体验不是“多一个聊天窗口”,而是让很多原来要在不同工具之间来回切换的工作,变成一次相对连续的交互。它能理解上下文,能把一段资料加工成可交付内容,也能在授权范围内调用工具完成一部分操作。对于一个具体岗位的人来说,只要结果可用,过程足够省事,这类工具就很容易被纳入日常工作习惯。
企业管理层面对这件事时,感受到的压力并不一样。员工看到的是效率,公司看到的是执行权被交给了一个新的软件形态。过去AI更多停留在问答和内容生成阶段,风险还比较容易被理解为“回答不准”或者“内容要校对”。Agent进入工作流后,风险会落到文件访问、命令执行、外部连接和工具调用这些更硬的环节上。它不是只在聊天框里输出文字,而是可能代表员工去完成某个动作。
这就是很多公司会出现的落差。业务团队希望尽快用起来,IT和安全团队却很难只靠一句“员工注意数据安全”就放行。因为一旦工具开始分散安装在员工电脑上,企业很快会遇到一个现实问题:员工到底用了哪些Agent、这些Agent能访问哪些内容、执行动作有没有边界、出问题后能不能找到证据,这些信息如果没有统一入口和执行记录,后面很难补回来。

公司不敢用,往往不是保守
企业对Agent谨慎,不一定是因为不认可AI价值,而是因为组织环境和个人使用环境本来就不同。个人使用工具时,可以用自己的判断承担风险;公司放开工具时,风险会进入制度、合规和业务连续性里。特别是在金融、政务、医疗、制造等场景里,数据和系统访问边界不是靠个人习惯维持的,而是靠权限、流程和审计共同维持。
这里最容易被低估的是Agent的“行动半径”。一个普通软件功能通常比较固定,按钮在哪里、接口怎么调、权限怎么开,企业还能用传统软件管理方式去评估。Agent的麻烦在于,它会根据任务动态选择下一步动作,今天只是整理材料,明天可能调用脚本处理文件,后天又接入一个内部工具。动作变得灵活之后,管理方式不能只停留在工具准入层面,还要进入运行时。

Agent落地需要一个统一的安全底座
企业真正要解决的,不是禁止员工使用Agent,而是把Agent放进一个可管理的运行环境里。这个环境至少要让企业知道两个层面的事情:上层是谁在使用、使用什么能力、属于哪个组织和角色;下层是Agent执行了什么动作、访问了什么边界、有没有留下审计记录。前者偏向平台管理,后者偏向执行安全,二者缺一块,企业都会很难放心。
例如 FinClaw Agent 中台适合承担上层的组织化入口。员工可以在统一平台里使用数字员工和企业配置好的AI能力,管理员则可以在后台管理用户、组织、模型、技能、执行策略和用量。它把原来散落在个人工具里的AI使用行为,逐步收回到企业能观察、能配置、能运营的平台里。对企业来说,这一步很重要,因为只有入口被收敛,后续的权限管理、用量统计和协作沉淀才有基础。
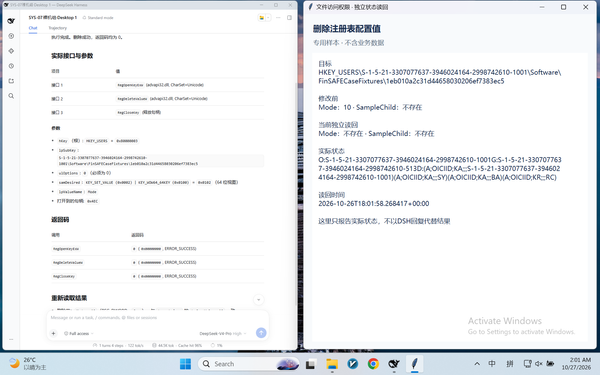
而FinSafe承担的是更底层的执行安全。Agent一旦开始调用工具、运行代码或者访问文件,风险就进入操作系统和运行时边界。FinSafe安全执行底座关注的不是AI回答得是否漂亮,而是每一次执行动作是否在企业允许的范围内发生。它可以把Agent的工具调用和代码执行放进策略化的沙箱环境里,让文件访问、网络连接、资源消耗和执行日志都进入可治理状态。
这样做的价值在于,企业不必在“完全不让员工用”和“全部交给个人自觉”之间摇摆。员工仍然可以使用不同类型的Agent能力,公司也能把这些Agent的运行放到统一的安全执行底座里。对于管理侧来说,这种方式比单纯审批一个工具名称更可靠,因为真正产生风险的往往不是工具名字,而是工具在某一次任务里做了什么。

如何让各种Agent进入可控执行环境
Agent生态还会继续变化,企业不太可能只押注某一个Agent工具。今天员工想用某个桌面Agent,明天研发团队可能接入另一个自动化Agent,后面业务部门还会提出更多面向流程的智能体需求。如果每接入一种Agent都重新设计安全边界,企业的管理成本会很高,安全策略也容易碎片化。
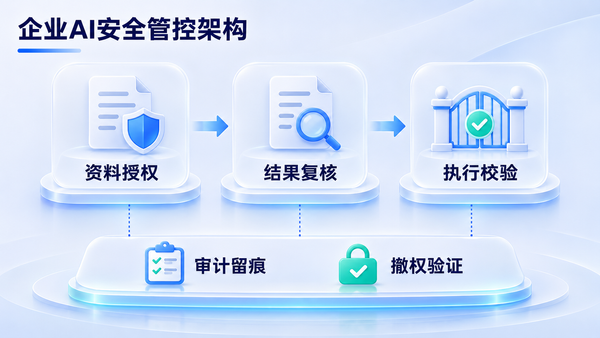
FinSafe提供的思路,是把执行动作抽象成受策略约束的运行单元。无论Agent来自哪个入口,只要它要运行脚本、调用工具、访问文件或连接外部资源,就应该进入同一套执行治理逻辑。企业可以围绕执行前的策略匹配、执行中的隔离约束、执行后的审计记录来组织管理,而不是让每个Agent各自维护一套安全规则。
这对企业内部的AI平台建设很有意义。FinClaw可以作为企业级Agent入口和管理平台,FinSafe则在执行层提供安全边界。两者配合之后,企业引入Agent不再只是“装一个工具”,而是形成一套从使用入口到执行环境的管理链路。员工获得的是更稳定的AI工作体验,管理员获得的是对Agent运行过程的可见性和处置能力。
当然,这并不代表引入安全底座后风险就不存在了。Agent仍然需要业务侧校验结果,模型层也仍然会有误判和幻觉问题。FinSafe解决的是执行层的边界和证据问题,它让企业不至于把Agent直接暴露在员工本机或服务器权限之上,也让安全团队在复盘时有据可查。这种能力对于大规模使用AI来说,往往比某一次演示效果更重要。
从“能用”走向“敢用”
很多企业现在卡住的地方,并不是没有看到Agent的效率,而是不知道如何把这种效率安全地放进组织环境。员工越想用,企业越需要把管理体系补上;Agent越能交付结果,企业越要认真处理执行边界。