Codex、WorkBuddy能够承载起企业AI转型的任务吗?企业应该如何打造属于自己的AI能力?
企业 AI 落地,除了模型能力,还需要一套共享的运行与管理机制:谁能代表哪个租户行动、代码在什么边界里跑、对存量系统的写操作谁说了算、员工用的入口是不是企业自己的。本系列讲清这些层,并用可核对的工程事实说话——企业 AI 操作系统。
设想一场数字化例会:安全把前四层都勾过了——请求进得了认证、运行时按租户落盘、主机上套了隔离、核心写接口前面有闸门。
IT 经理补了一句:“员工周一打开的,是别人家的桌面。”台下有人点头。
若各部门各自安装未经 IT 统一管理的桌面 Agent,网关日志仍可能干干净净,但员工每天点开的图标,写的往往是供应商的名字。下文说的“现场”,都是这类可对照的检查场景,不是某一家客户的内部工单。
前四篇分别讲了连接面、常驻运行时、主机沙箱、行动面。四层都成立,仍回答不了:员工每天打开的那扇 AI 办公门,品牌、插件和安装包归谁。
入口替不了沙箱,也替不了写接口治理。入口缺位,企业还需要确认:员工从不同桌面发起的操作,是否都经过了既定的控制。
入口主权说的不是“员工能不能用 AI”。它说的是:默认入口由谁分发、窗口长什么样、里面能装哪些插件、安装包按谁的策略打出来。
买到桌面产品的使用权,并不自动意味着企业掌握了这些决定权。
别人家的桌面,正在变成默认入口
桌面 Agent 会读授权目录、改文件、接企业邮箱和网盘,关了浏览器也还能继续工作。员工把它当成办公壳,不是当成网页书签。
微软将未经 IT 知悉或批准的消费级 AI 应用和独立 Agent 纳入 Shadow AI(影子 AI)的范畴。其预览文档列出了 ChatGPT Desktop、Claude Desktop、Ollama Desktop 等检测对象,并对 OpenClaw 提供检测与拦截;拦截目前仅覆盖已加入 Intune 的托管 Windows 设备。
能看见、能拦一部分,不等于企业已经有了自己的入口。
Defender 的本地 Agent 发现说明写道,这些程序以用户权限运行,能接触文件、工具和服务;看不见在哪台机器、以谁的身份运行,就难以评估暴露面。发现解决的是盘点问题。
腾讯 WorkBuddy 产品页与 Anthropic 的 Cowork 企业指南,都描述了“桌面里办事”:下任务、读写授权本地文件。Cowork 的本地文件与桌面应用操作需要 Claude Desktop,客户端可通过 MDM 推送,也可由员工自行安装。
这些产品同样可以提供企业管理能力。例如,Claude Desktop 支持用 Jamf、Intune 下发配置,Cowork 提供企业插件管理与分发策略。但在供应商提供的窗口中管理策略,与企业自行定义和发行一套桌面,仍是不同的事情。
盘点清了,还要继续问:品牌、插件接口和发布节奏,企业分别能决定到哪一步?
入口也能像浏览器那样分层
浏览器早就拆过这件事。Chromium 提供共用的技术基础;Chrome、Edge 则是不同的浏览器产品,有各自的界面、扩展管理和发行安排。共用底座,不意味着交付的是同一个产品。
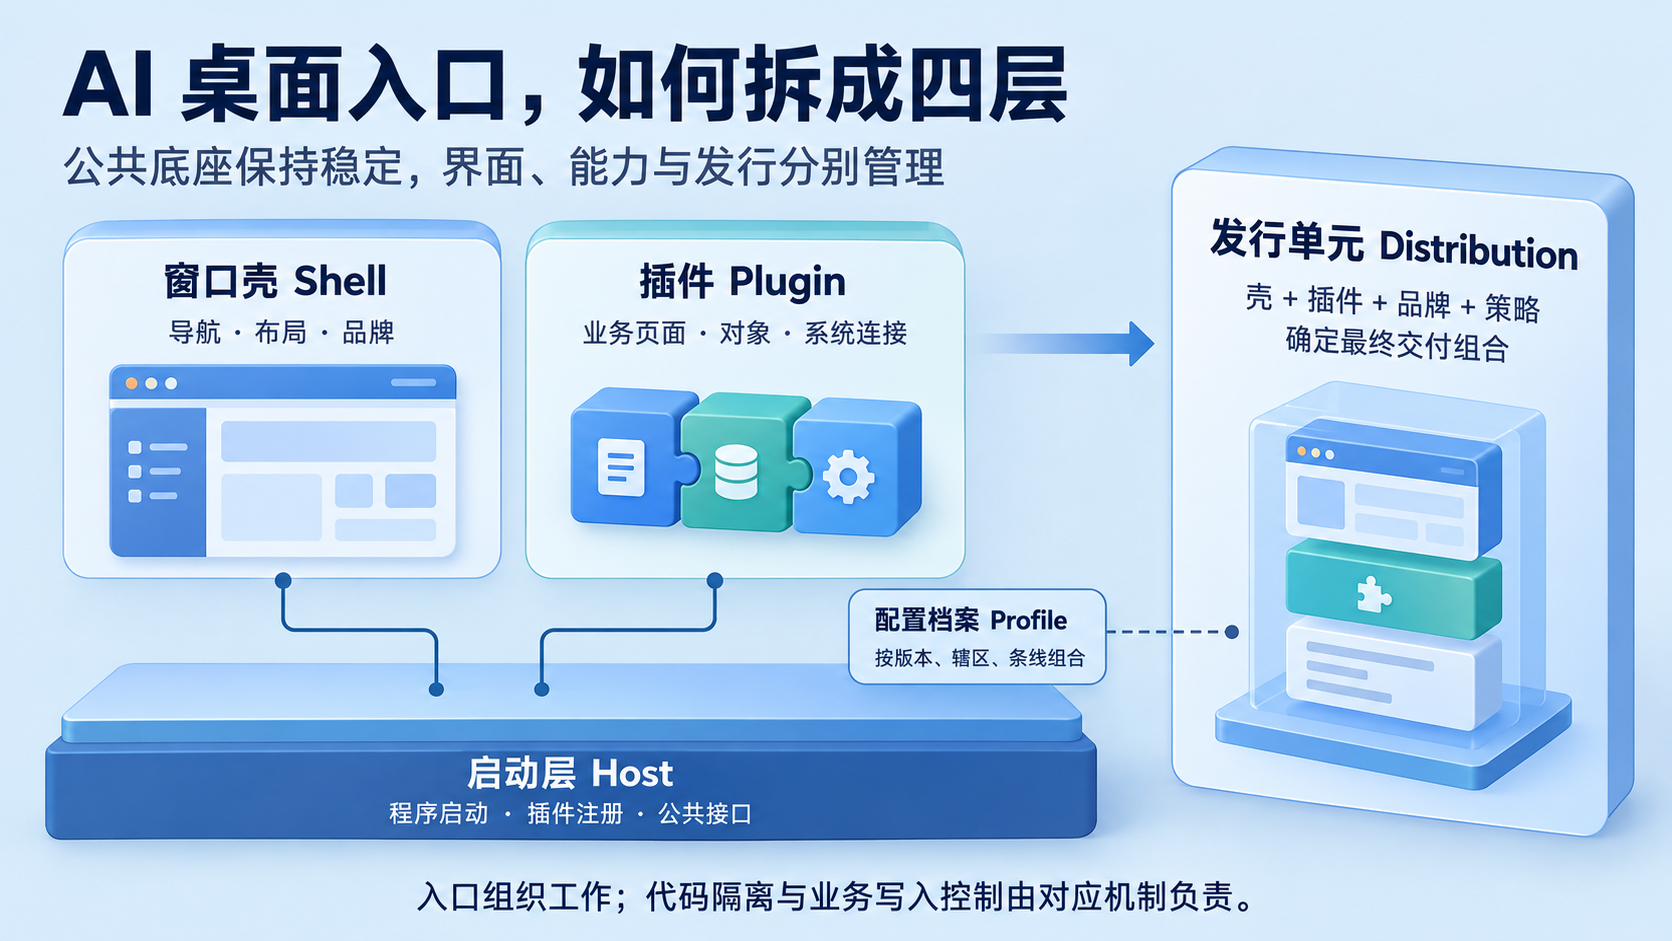
桌面 AI 入口可以按同一组问题切开。
启动层(Host):谁来启动程序,插件走哪套接口。
它负责程序启动、注册,以及给上层使用的软件接口。换品牌、换插件集,都不该逼着开发团队重写这一层。
窗口壳(Shell):员工看见哪套导航和品牌。
侧栏、顶栏、导航,构成员工看见的办公外壳。它决定界面如何组织,不负责回答代码在哪组主机隔离机制里运行。
插件(Plugin):这扇门里允许办哪些事。
插件承载具体办事的界面和能力,应通过启动层公开的接口使用底座能力,避免各自依赖桌面主进程的私有通道。至于对核心系统的写操作该不该发生,仍需由对应的权限和行动治理机制判断。
发行单元(Distribution):员工真正拿到哪套组合。
哪一套壳、哪些插件、什么品牌、什么策略,需要落实到最终交付的版本中。它回答的是软件交付内容,和席位账单是否已付是两件事。
还可以再叠配置档案(Profile):按版本、辖区或条线组合,而不必为每个地区重写启动层。
白牌在这里才有具体的工程含义:企业能决定交付给员工的壳、插件和策略如何组合,开始菜单里出现的是自己的办公入口。
Rocket.Chat 的白牌文档举例说明了如何修改图标、托盘图、关于页版权,以及在 electron-builder 中修改 productName,也就是安装程序与系统应用列表里显示的名字。
图标和产品名能改,只证明品牌表面可换;插件谁能上架、共享界面走哪套接口、正式包打进哪一个发行单元,还需要分别核对。
判断入口是否由企业掌握,要看企业能否指出:员工拿到的壳、插件和策略,属于哪一个由自己管理的发行组合。
常见错法与更短的对照
容易混淆的,是把席位、换皮和入口主权当成一件事。
只禁不替。
能在部分托管设备上拦截某类桌面 Agent,不等于员工不再找别的安装包。禁令没有配套可用的替代入口,实际工作就可能转向尚未被盘点的工具。
买了席位就当有了企业入口。
管理控制台可以管账号、额度、账单,也可能管理插件和策略;窗口叫什么、导航如何组织、版本怎么发布,仍取决于产品开放的范围。需要逐项核对,不能仅凭购买了企业版来判断。
只换图标和关于页。
品牌表面换了,插件仍依赖供应商私有通道,壳仍是固定导航,机构自己的能力也没有独立维护的位置。此时换掉的是外观,后续定制仍可能牵动整套客户端。
把入口当成沙箱或行动网关。
入口回答“员工打开谁的门”;主机隔离回答代码在哪跑;行动面回答对存量系统的写该不该发生。把三件事混进同一个安装包叙事,评审时就容易忽略各自的控制边界。
忽略不同岗位的交付差异。
辖区和条线不同,威胁模型和能办的事也不同。可以使用不同发行单元,也可以通过同一安装包的受管配置来区分。关键是避免把不该出现的插件发到不该出现的工位。
更好的做法很短:承认员工会从桌面办事;把启动层保持稳定,让壳、插件和发行组合可以分别管理;插件依赖公开接口;正式交付对应明确的版本与配置;桌面接上已有的运行时和主机隔离。
四层分开画,评审才问得清楚:买的是使用权,改的是外观,还是已经具备了自主发行和维护的能力。
一条可核对的入口层
分层讲到这里,已经不依赖任何一家供应商。需要核对的是:入口能不能写成可组合、可维护、可发行的软件结构。
例如,凡泰 FinDesk 的公开材料描述了桌面 SDK 与独立发行仓的分工,由壳、插件、配置档案和发行单元组成不同的桌面版本。这个例子说明,入口定制可以落实为工程组合,而不只是在界面上换一个图标。
入口层能核对的,是这些部分有没有被拆开、由谁维护。它本身不证明代码已经进入隔离环境,也不证明对核心系统的写操作已被批准。
读者可以带走四个问题:员工打开的窗口叫谁的名字;插件走谁的接口;安装包对应哪一个发行单元;这扇门有没有被误当成沙箱或写入治理。
下周就能做的五件事
不必先换桌面产品。先对着员工已经在用的那几个 AI 桌面,拉上 IT、安全和一条业务线,回答同一组问题。
1. 点名默认入口。
员工周一最常打开的是哪一个安装包,从哪里安装,由谁管理。写不出名字,就先补盘点。
2. 分开席位和发行单元。
管理控制台里的席位、额度、账单,与安装包里的品牌、插件、策略,列成两列。分别写清企业能控制哪些内容。
3. 画出四层。
启动层、窗口壳、插件、发行单元,各写一句它回答什么。如果把桌面入口直接当作沙箱或写入治理,需要重新划清职责。
4. 核对接线。
插件是否通过启动层公开的接口使用底座能力。如果共享界面直连桌面主进程的私有通道,换壳就可能牵动插件,后续维护也会更困难。
5. 按条线看交付。
顾问、柜台、境外团队,是否应该拿到相同的插件与配置。若只能全部禁止或全部开放,就先补齐按岗位组合和管理的能力,再谈推广。
这些问题答不清时,可以先把入口的决定权和维护责任理清,再评估是否需要新增一款桌面 Agent。
讨论
你们线上那扇“员工已经用得很顺”的 AI 桌面,安装包里的壳、插件和策略,是由企业自主组合、维护和发布,还是在供应商提供的范围内配置?
参考资料
- Microsoft Learn:《Understand Shadow AI in Microsoft 365 admin center》。
- Microsoft Learn:《Local AI agent discovery with Microsoft Defender for Endpoint》。
- 腾讯云:《WorkBuddy》产品说明。
- Anthropic:《Claude Cowork Enterprise Admin Guide》。
- Anthropic Help Center:《Enterprise configuration for Claude Desktop》。
- Rocket.Chat:《White-label Your Desktop App》。
- electron-builder:《Configuration》中的 productName 配置说明。
- 凡泰极客:《FinDesk 端云一体方案,让企业掌控自己的 AI 终端》。