从APP团队内部业务解耦优化到第三方小程序入驻,企业APP如何搭建超级APP技术架构
今年,很多APP运营团队都有降本增效的需求:希望把企业自己的部分业务转成独立小程序,放进自有 APP 里运行。内部服务运营起来以后,再引入外部小程序,让合作方入驻并持续维护自己的服务。
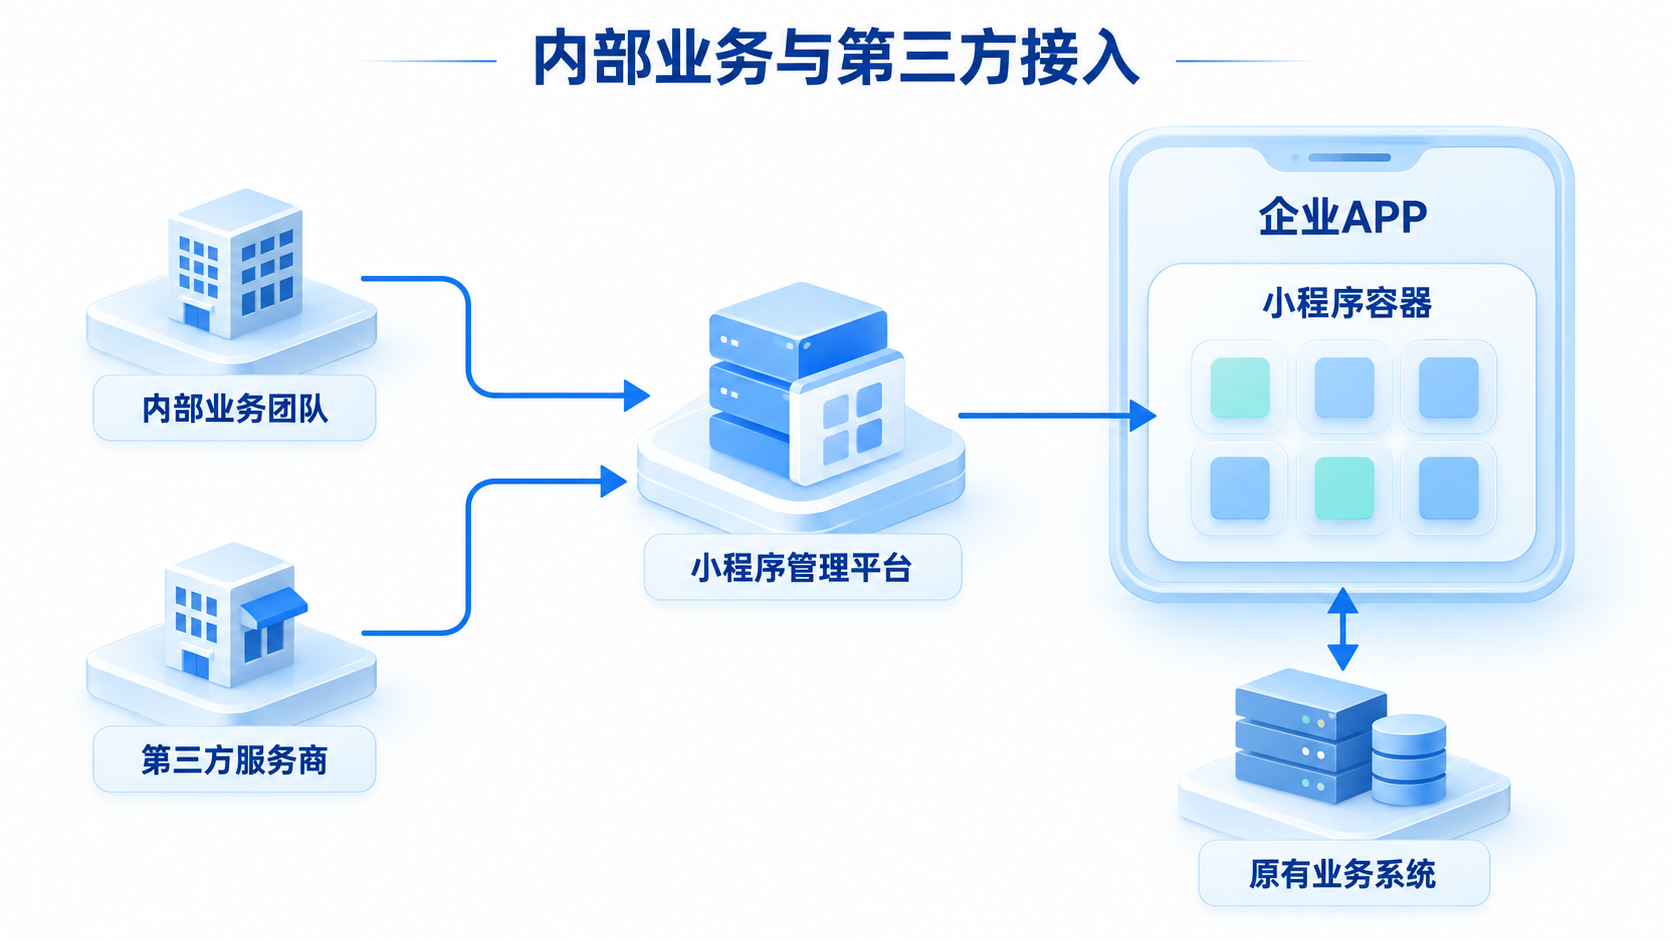
对企业来说,内部业务拆分与外部生态接入可以采用同一套技术架构。活动、会员、商城等业务先从主工程中独立出来,拥有各自的开发和发布节奏;合作方加入后,也按相同规范提供小程序。APP 团队维护公共能力,业务团队维护功能,运营人员通过后台管理上线与分发,服务增加时不必反复调整整套客户端工程。
FinClip 通过小程序容器 SDK、开发者工具和小程序管理平台,把开发、运行与运营管理连接起来,支持企业从自有业务的小程序化,逐步扩展到多团队、多来源服务共同运营的超级 APP。
业务小程序化与主工程解耦
企业可以把活动专区、会员权益、在线商城、预约报名等业务封装成独立小程序。每个小程序有自己的页面、交互逻辑和代码包,原有业务系统继续提供数据和接口。客户端集成 FinClip 小程序容器后,就具备了加载和运行这些业务模块的能力。
以活动专区为例,活动列表、详情、报名表单和结果页面可以由一个小程序承接。活动团队调整页面和交互时,独立完成开发、测试与版本提交,APP 主工程集中维护账号、导航、消息和设备能力。在宿主已支持的能力范围内,业务更新通过小程序发布完成,减少对 APP 整体发版的依赖。
用户从首页、服务中心或活动入口进入小程序,业务页面直接在企业 APP 内运行。企业可以把登录、扫码、定位等公共能力接入容器的宿主扩展体系,供不同小程序复用,让业务团队按照共同的接口规范开发,减少重复接入工作。
已有小程序资产也可以通过 FinClip 开发者工具进行兼容性扫描、预览和真机调试,复用已支持的页面、组件与业务逻辑。对于原生和 H5 业务,则可以保留既有后端,按小程序形态调整前端页面与交互,把改造工作集中在需要独立运营的模块上。
独立开发与版本发布
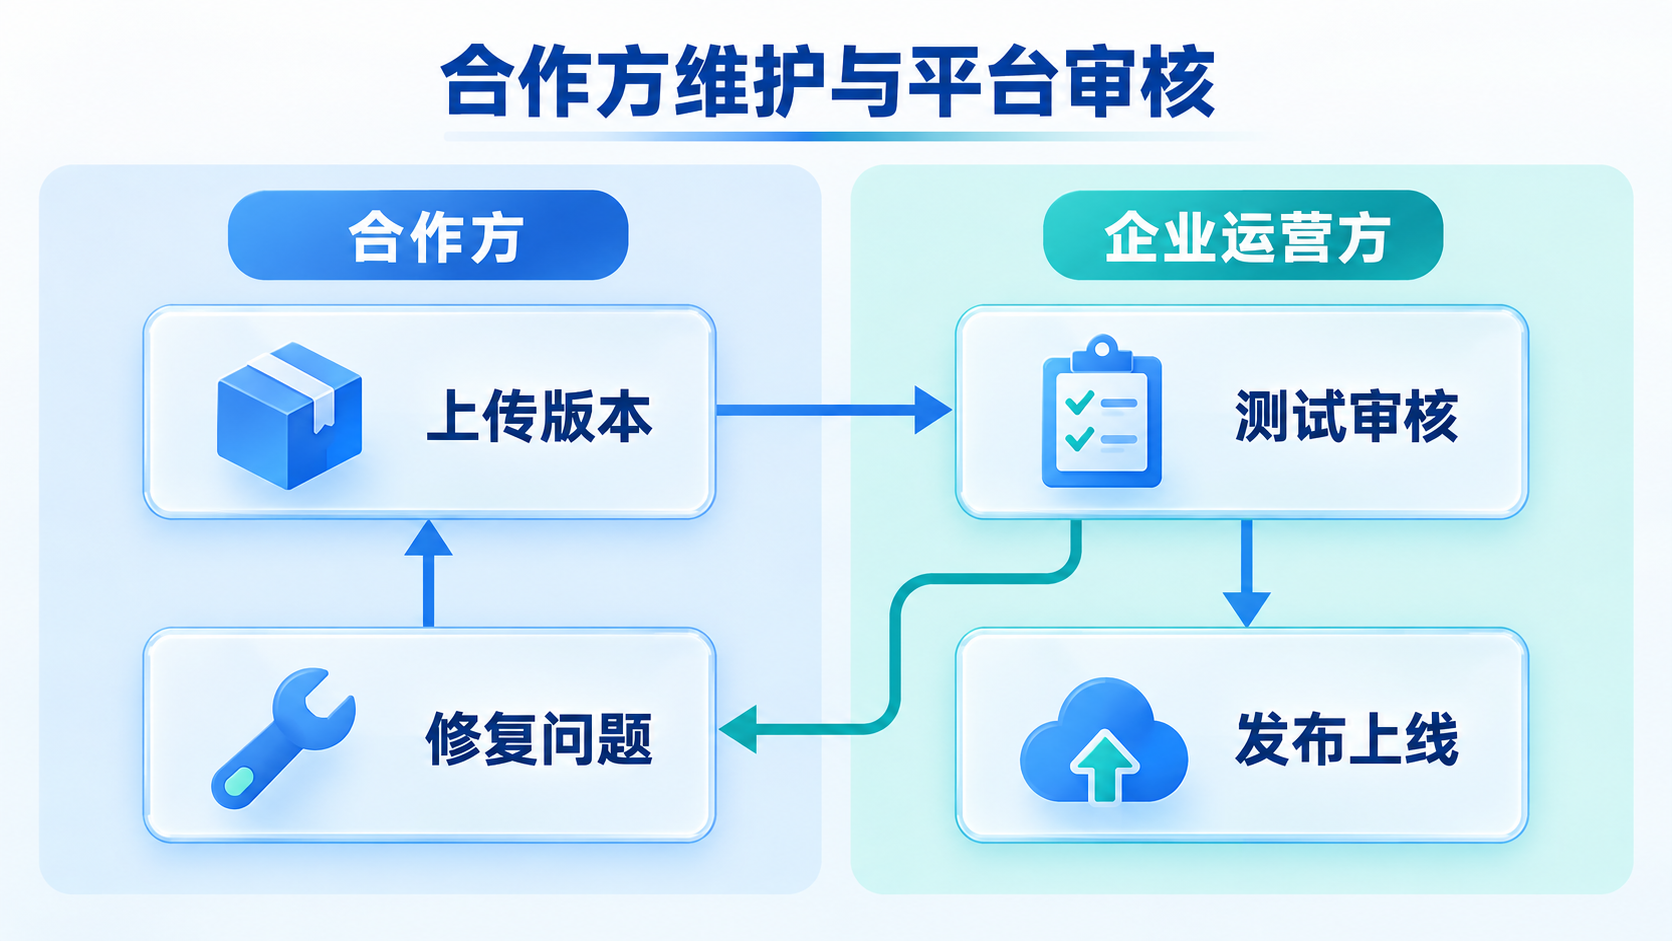
FinClip 为小程序提供从代码编译、预览调试到上传发布的工具支持。开发人员可以在开发者工具中维护项目,上传时选择对应的小程序并填写版本信息,代码包随后进入管理平台,供测试、审核和发布使用。
平台区分体验版本、审核版本与线上版本。业务团队可以先将指定代码包配置为体验版,邀请相关人员验证页面和业务流程;确认完成后提交审核,再发布为线上版本。运营与研发围绕同一个版本协作,能够查到准备上线的内容、已经发布的包,以及历史审核记录。
一个 APP 内的多个小程序可以分别维护版本。会员专区更新权益页面,不必等待活动专区同步修改;合作方服务发布新功能,也可以沿用自己的开发节奏。业务包按需加载,页面资源随小程序分发,主工程不必持续装入所有业务模块。
新增原生能力、调整系统权限和升级容器 SDK 继续由 APP 团队统一交付,业务页面则使用独立的小程序发布通道。两条通道配合,让客户端保持稳定,也让日常功能迭代更灵活。
云端管理与运营调整
FinClip 管理平台集中管理小程序名称、图标、分类、简介、代码包和版本信息。运营人员可以查看服务状态,安排审核与上线,并通过历史记录追溯版本变化。原本分散在各业务团队中的交付信息,汇集到同一个管理入口。
针对新功能发布,平台提供灰度管理能力,可以按配置的规则与发布计划控制版本分发范围。企业能够先观察部分用户的使用情况,再扩大新版本覆盖范围;需要调整时,可以下架服务或回退到已验证版本,为日常运营提供明确的操作手段。
小程序版本管理还可以与现有业务后台配合。活动素材、商品和权益内容继续由对应系统维护,页面结构与交互逻辑通过小程序更新。运营人员沿用已有内容管理方式,同时获得独立的应用发布能力,业务后台与小程序平台各自承担清晰的管理工作。
在运行观测上,可以结合容器运行信息、应用日志和业务埋点,按小程序与版本分析加载情况、页面异常和业务转化。出现问题时,运营能够找到对应的服务与维护团队,开发人员也有具体版本和运行记录可供排查。
第三方入驻与自主维护
企业准备引入外部服务时,可以把已有的小程序交付流程开放给合作方。合作方以团队形式参与,维护自己的小程序,企业则集中管理服务准入、宿主关联与发布。内部业务和外部服务使用共同的运行环境,接入数量增加后仍然有统一的管理方式。
FinClip Cloud 将开发者侧与生态运营侧分为开发中心和数字中心。开发中心用于开发者管理小程序及宿主应用,数字中心用于生态运营方开展全局管理。企业可以通过团队、角色与成员配置组织协作,按项目要求分配管理后台和开发者工具的操作权限。
合作方获得授权后,可以自行维护服务信息、上传代码包、安排体验测试并提交审核。企业运营方负责审核与发布管理,合作方修改页面时,无须每次都把代码交给 APP 团队重新集成。通过这套协作方式,服务维护工作留在熟悉业务的团队手中,企业也能持续掌握线上内容和版本状态。
平台中的宿主关联用于管理小程序可以在哪些 APP 中运行。企业可以围绕自己的服务生态组织接入,将适合的会员权益、内容、营销或生活服务引入 APP,并通过共同的开发与审核规范维持服务体验。
服务入口与公共能力复用
第三方服务进入 APP 后,可以与内部业务一起组织到首页专区、服务目录或应用中心。平台维护小程序基本信息与发布状态,宿主 APP 结合服务分类、用户身份和运营配置展示入口,让用户在原有使用路径中发现和打开新服务。
企业既可以让高频服务保持直接入口,也可以把更多小程序集中到分类目录和搜索页面中。新增服务时,通过服务标识和页面路径完成入口关联,已有导航与公共能力可以继续复用,为 APP 持续扩充内容和功能留出空间。
FinClip 的小程序运行环境、域名管理与宿主能力调用机制,可以与企业已有的身份和权限体系结合,组织不同服务的访问范围。合作方按约定使用公共能力,用户在 APP 内完成登录和业务操作,后端系统继续处理订单、报名和履约结果。
当服务需要覆盖多个客户端时,FinClip 的多端运行能力还可以支持业务代码复用。完成对应终端的容器接入与必要适配后,同一小程序业务可以在不同客户端延伸,减少每增加一个终端就重新建设整套业务页面的工作。
从自有业务运营到企业服务生态
对于APP运营方来说,FinClip 提供的是一条能够连续扩展的产品路径:内部业务通过小程序独立开发和更新,管理平台承接版本与发布,外部合作方再沿用共同规范入驻。企业可以先把自己的业务运营方式建立起来,再根据服务需求增加合作方,无须为生态接入重新设计一套运行架构。
APP 团队、业务团队和运营团队也因此有了更清楚的分工。客户端集中建设公共能力,内部与外部团队持续提供业务小程序,运营方统一组织服务和发布。随着小程序逐步丰富,企业 APP 可以从承载自有功能的客户端,发展为汇集多方服务、支持持续运营的超级 APP。