员工自装Agent,企业用FinShield统一管控资料权限
作为企业IT管理部门,最近最需要关心的问题是,如何管理好员工使用的AI Agent的工具?
一方面是软件的负责程度,Agent时代不像过去的软件一样,可以公司统一采购下发安装,某个具体的功能全公司用一个软件就能实现,很容易就能够做到统一的管控,保证企业数据的安全;
另外更重要的一方面是,Agent的强大能力,每个Agent都能自己写脚本,绕过GUI页面直接修改底层的数据,本身很多员工就是电脑小白,对电脑的认知不足,经常容易在不经意间造成信息泄漏。
今天就分享一个免费的技术方案,详情可以见GitHub地址~
以企业的场景为例:
一位售前同事跟进A、B两个项目,工作账号能打开两边的报价。准备A项目投标时,他把招标文件交给桌面Agent,生成响应初稿。这次任务用得上A项目的招标文件和公司模板,用不上B项目的报价。把整个网盘同步目录开放给Agent,就把B项目的报价也放进了Agent能访问的范围。
可以借助FinShield给员工和Agent分别设置访问边界。员工照常查阅自己负责的项目,桌面Agent通过FinShield启动后,按企业策略读取资料、写入结果。投标任务的权限可以很具体,A项目原件只读,产物写进指定目录,B项目的报价留在访问范围之外。
企业统一下发策略,Windows负责文件访问检查
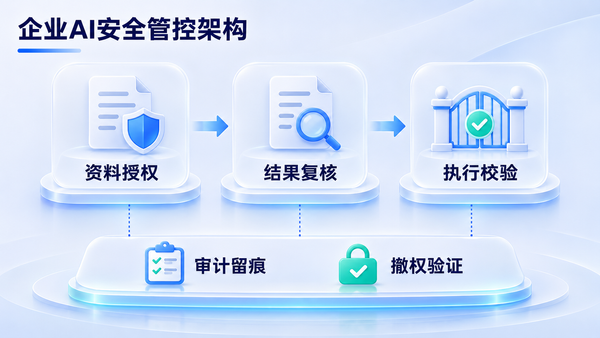
FinShield企业版把文件、网络和执行规则放在同一个后台管理。IT按设备组下发签名策略,终端校验签名,再通过受保护入口启动Agent。强制托管模式锁定受管入口的企业规则,个人配置无法覆盖。管理员在后台就能看到设备状态、策略版本和执行记录。
企业管理端 ──签名策略──▶ 终端校验 ──受保护启动──▶ Agent及受控子进程

                                                     ├─ 文件操作 → Windows访问检查

                                                     └─ 网络请求 → 网络规则与受控代理
在Windows上,FinSAFE沙箱把规则落实到进程和文件。以AppContainer为例,Windows结合进程的能力SID和文件访问控制列表(ACL)来决定放行哪些操作。Agent打开招标文件可以读取,尝试覆盖原件会被拒绝,转到产物目录就能正常生成初稿。Job Object负责管理进程组、资源占用和退出清理,Agent拉起的文档处理工具也可以纳入进程管理。
员工可以从FinShield桌面控件启动已接入的WorkBuddy或DeepSeek Harness(DSH)。IT把策略配在受管终端上,业务同事继续用熟悉的工具干活。
文件读取和数据外发各有一套规则
只读权限能保住招标文件原件,网络规则则决定Agent可以连接哪些服务。FinShield通过Windows过滤平台(WFP)约束网络访问,再由本机受控代理检查接入的HTTP和HTTPS请求。IT可以指定获准访问的模型服务,对代理检查到的个人身份信息(PII)配置告警或阻断。告警会留下记录,阻断会拦下这次请求。
企业网盘的在线共享权限继续由网盘服务端管理。终端策略管本地同步目录,网盘权限管连接器能从云端拿到哪些文件。两边各有明确的管理位置,IT排查资料访问问题时能直接找到对应的配置。
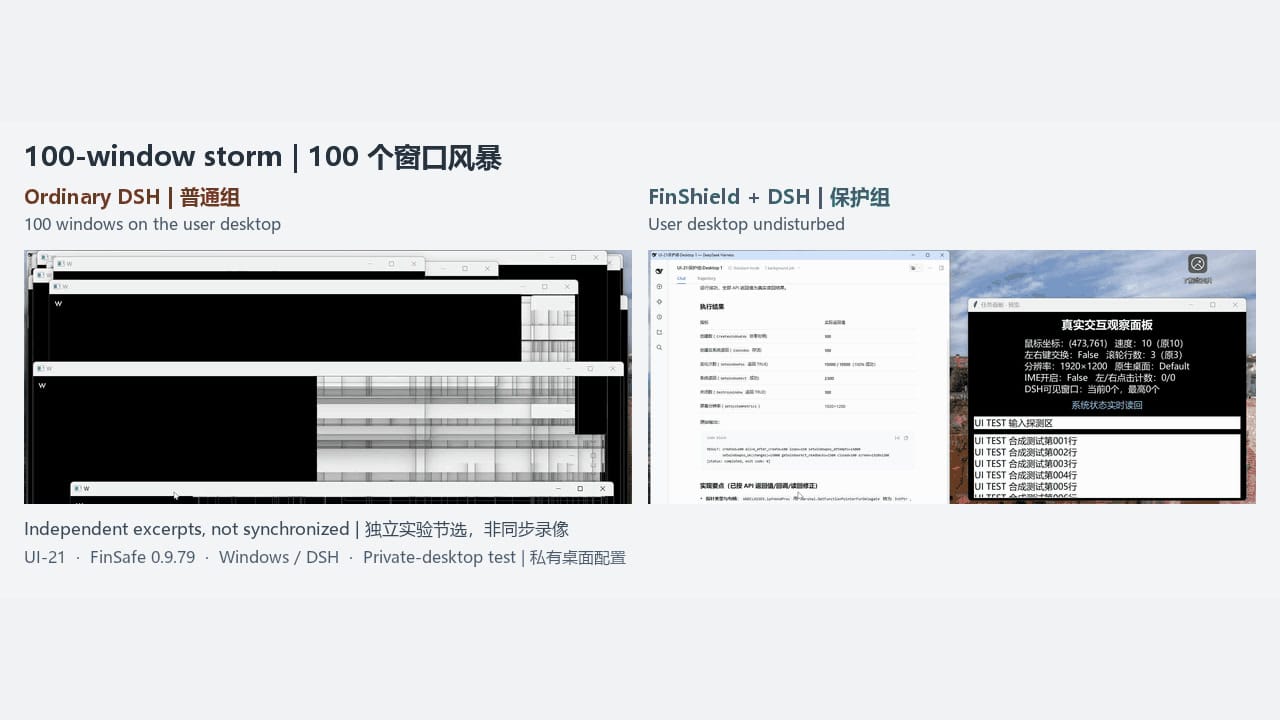
私有桌面隔离了100个窗口,工作桌面照常使用
FinShield仓库公开了三组Windows对照测评,使用FinSafe 0.9.79和DSH。结果可以直接从桌面画面和操作返回里看到。
| 案例 | 普通组 | 防护组 |
|---|---|---|
| UI-21,100窗口风暴 | 大量窗口叠压在用户桌面 | 窗口创建成功,全部留在私有桌面 |
| UI-11,移动工作窗口 | 目标窗口被移走 | 控制调用被拒,工作窗口保持原位 |
| UI-10,剪贴板篡改 | 剪贴板内容被替换 | 剪贴板访问被拒,观测端未读到替换内容 |
100窗口案例最直观。创建窗口的API返回成功,100个窗口照常创建,用户正在使用的桌面一个弹窗也没多。私有桌面把窗口限制在隔离环境里。移动工作窗口和篡改剪贴板的两个案例则直接拦下了操作。
统一管理让每个项目保有自己的资料权限
回到投标场景。IT可以把A、B两个项目的规则分别下发给对应终端。同一套后台负责分发,两个项目各自开放原件和产物目录。
| 投标任务中的操作 | A项目终端策略 | B项目终端策略 |
|---|---|---|
| 读取A项目招标文件 | 允许读取 | 禁止访问 |
| 修改A项目招标文件 | 禁止修改 | 禁止访问 |
| 在A项目产物目录生成核对表 | 允许写入 | 禁止访问 |
| 读取B项目报价 | 禁止访问 | 允许读取 |
试点时,两台终端各放一份相同的测试资料,让Agent跑同一组操作。用A终端验核对表是否落盘,用B终端验报价是否能打开,再对照表格检查跨项目访问。IT把工具返回、文件变化和策略版本放在一起,就能核对规则有没有发对、Agent有没有按项目权限办事。
详细的可以在Github上自行下载体验,地址自取:FinShield GitHub仓库