为什么AI采购会让CIO焦虑?

2026年以来,企业AI采购的节奏明显变快。老板层面关注同行有没有开始AI改造,业务部门希望尽快把Agent能力引入到具体工作里,安全和合规团队则不断追问数据边界、权限控制和审计责任。AI不再只是一个由IT部门评估的工具,而变成了一件牵动业务、采购、安全和管理层的组织决策。
这种决策最让CIO焦虑的地方在于:不买怕掉队,买了怕失控。前者来自市场压力,后者来自企业内部的运行责任。一个AI产品在演示中表现得很好,并不代表它进入企业环境后就能被长期管理;一个Agent能完成任务,也不代表它的身份、权限、工具调用和执行过程已经被企业接住。
一、过去买软件,今天买“执行能力”
传统软件采购的逻辑相对清楚。企业评估功能、价格、部署方式、服务能力,再决定是否购买。系统上线后,真正的操作仍然由员工完成,软件本身不会主动决定下一步要做什么。
AI采购的复杂性在于,它不再只是买一个系统界面或一组功能模块。尤其是Agent出现后,企业采购的对象开始带有执行能力。它会理解任务,拆解步骤,调用工具,处理上下文,再把结果交付出来。CIO要评估的,也就不只是“这个产品好不好用”,还包括它在企业环境里怎么运行。
这会让原本熟悉的软件采购模型失效。功能清单、价格表和用户数仍然重要,但已经不够。企业还要看它是否能接入身份体系,是否支持权限策略,是否能限制工具调用,是否保留执行日志,是否能在私有化环境或受控环境中部署,是否能满足审计要求。
采购对象变了,风险模型也跟着变了。CIO焦虑的来源,正是这套评估标准还没有完全成型,但业务已经在催上线。
二、老板要效果,业务要速度,安全要边界
AI采购最难的地方,是不同角色对它的期待并不一致。
老板关注的是公司有没有抓住AI机会,能不能形成效率提升,能不能对外讲清楚AI战略。业务部门看到的是具体场景,希望工具尽快可用,最好不要经过太多审批。安全和合规团队则会问另一组问题:数据在哪里处理,模型调用是否可控,敏感内容是否外发,执行过程有没有记录,供应商是否符合要求。
这些问题没有谁对谁错。它们都是企业引入AI时必须同时面对的现实。
CIO夹在中间,既不能简单说不,也不能直接放开。说不,业务会觉得IT阻碍创新;放开,安全和审计风险又会回到自己身上。更麻烦的是,AI工具通常先从局部试用开始,很快扩散到多个团队。等企业决定统一管理时,内部可能已经存在多个工具、多个账号、多个供应商和多个数据出口。
这时候采购不再只是选一个产品,而是在为企业未来的AI运行方式做选择。是继续允许各部门各自采购,还是建设统一入口;是让供应商托管全部能力,还是保留私有化部署选项;是只看短期体验,还是把权限、日志和审计纳入合同要求。每一个选择都会影响后面的管理成本。
三、AI采购的焦虑,本质是责任边界不清
CIO真正担心的,往往不是某个AI工具暂时不好用,而是出了问题之后说不清责任。
一个AI工具如果给出错误建议,业务可以复核;如果一个Agent在执行过程中触发了不合适的动作,问题就会复杂很多。这个动作是谁授权的?执行依据是什么?有没有经过策略判断?是否超过了原用户权限?供应商、业务部门、IT团队和安全团队分别承担什么责任?
这些问题如果在采购前没有谈清楚,上线后就很难补。
传统软件的责任边界相对明确,系统按规则运行,人负责操作。Agent引入后,模型判断、工具调用、平台策略和人工确认会混在一条执行链路里。CIO需要的不只是产品说明书,而是一套可以落地的责任结构:谁能创建Agent,谁能给它授权,谁能查看日志,谁能暂停它,谁负责异常处理。
这也是为什么企业不能只把AI采购交给单一业务部门决定。业务部门最了解场景,但未必能完整评估权限、数据和审计风险。安全团队能识别风险,但未必知道业务为什么需要这项能力。CIO需要把这些角色拉到同一张桌子上,把采购标准从“能不能用”推进到“能不能被企业长期管理”。
四、CIO应该重新设计AI采购清单
企业采购AI时,不能只问供应商支持哪些模型、有哪些功能、价格是多少。更关键的问题,应该围绕运行治理展开。
首先要问身份。Agent或AI能力在企业里代表谁运行,能否接入企业已有的SSO、IAM或组织架构,是否支持按部门、岗位和角色配置权限。没有身份基础,后面的授权和审计都很难稳定。
其次要问权限。AI能调用哪些工具,能访问哪些数据,能否按场景配置策略,高风险操作是否支持人工确认。权限不能只停留在账号层面,还要覆盖工具、数据和执行动作。
第三要问环境。AI能力运行在公有云、私有化环境,还是企业内网;代码执行、脚本运行和工具调用是否有隔离边界;能不能限制网络访问、文件路径和资源消耗。对金融、政务、医疗和大型集团企业来说,这部分会直接决定采购能不能通过内部评审。
第四要问审计。企业能不能看到完整执行日志,能不能按用户、部门、Agent、工具和任务追溯,能不能导出审计记录,能不能满足内部风控和外部监管要求。AI一旦进入企业运行体系,日志不是附加功能,而是基础能力。
最后要问运营。管理员是否有统一后台,能不能查看使用量、成本、模型调用、异常任务和工具使用情况。AI采购不是签完合同就结束,后续还会涉及推广、治理、优化和成本控制。
五、从买工具到建设AI运行底座
如果企业只采购一个个分散的AI工具,短期看会很快,长期看会变得很乱。每个部门都有自己的账号、数据入口、供应商接口和使用习惯,CIO很难形成统一视图,也很难判断企业整体AI使用风险。
更稳妥的方向,是把AI采购从单点工具采购,逐步升级为AI运行底座建设。
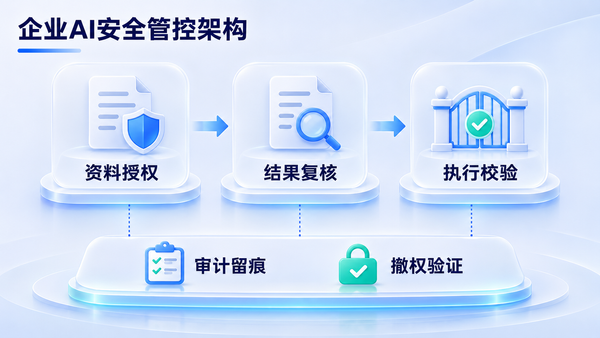
这个底座至少要包含几类能力:统一入口,让员工通过企业认可的方式使用AI;统一权限,让不同部门和岗位使用不同能力;统一工具管理,让Agent调用能力前经过授权;统一执行环境,让高风险动作进入安全边界;统一日志审计,让所有关键过程可追溯。
在这个背景下,FinClaw面向企业级Agent运行和管理,帮助企业统一管理员工使用入口、数字员工、工具能力、模型配置、Token用量和执行日志。对于CIO来说,它解决的不是某一个Agent好不好用,而是企业能不能把一批Agent纳入统一运行平面。
FinSafe则更偏向安全执行底座。它可以把Agent的代码执行、工具调用和脚本运行放入受控沙箱,帮助企业围绕访问边界、网络策略、资源限制和审计留痕建立运行安全能力。对于高监管行业来说,这类能力会直接影响AI采购能否进入生产环境。
六、采购AI,真正要买的是可控性
企业采购AI的焦虑不会很快消失。因为AI能力还在快速变化,供应商格局还在变化,内部场景也在不断扩大。CIO面对的不是一次性采购决策,而是一场持续演进的管理问题。
所以,“不买怕掉队,买了怕失控”不是一句口号,而是企业AI落地过程中的真实状态。
解决这个问题,不能只靠更谨慎,也不能只靠更激进。企业需要把采购标准前移,把身份、权限、执行环境、日志审计和运营管理写进评估体系。业务可以继续探索,安全可以继续设边界,采购可以继续做合规流程,但CIO需要确保所有AI能力最终能回到统一管理之下。
AI采购进入下半场后,企业真正要买的不是一个看起来很聪明的工具,而是一套可控、可审计、可持续运营的AI运行能力。
只有这样,CIO才能在不拖慢业务创新的前提下,让企业真正放心地使用AI。