金融机构如何把Agent接入内网流程:入口、执行、安全和审计的技术路径

梗概
分享一下金融机构如何把Agent接入内网流程时更现实的一条技术路径。
因为Agent不是普通聊天助手,它开始调用工具、访问文件和触发流程之后,问题会从模型层进入运行时层。K8s可以承载中心执行资源,但很难单独跟上Agent高频变化的执行粒度。更稳妥的做法,是在统一入口和基础设施之间补上一层Agent执行治理,把安全边界和审计证据放进每一次执行动作里。
Agent进入金融内网后,基础设施问题会被放大
金融机构对Agent的兴趣不难理解。投研人员希望减少资料整理时间,运营团队希望把重复流程自动化,研发和数据团队也希望让Agent承担一部分脚本处理和系统辅助工作。只要Agent还能停留在问答阶段,技术架构相对容易处理,企业主要关注模型接入、账号登录、数据出网和内容审核。
但Agent真正进入内网流程之后,问题会变得具体很多。它不只是生成一段文字,而是可能代表某个员工去读取内网文件,调用受控工具,触发审批流程,或者在受限环境里执行一段脚本。金融机构此时面对的已经不是“AI回答是否准确”,而是“这次执行是否符合权限边界,是否发生在受控环境里,是否能被追溯”。
这也是很多金融机构在AI试点和规模化之间会卡住的原因。试点阶段可以靠人工盯住几个场景,业务和技术团队坐在一起看效果;一旦Agent进入更多内网流程,系统侧就必须处理身份、执行位置、安全边界和审计证据。否则Agent越好用,越容易在组织内部形成新的灰色执行链路。

K8s适合管资源,但Agent变化更快
很多金融机构已经有比较成熟的容器平台,K8s自然会成为Agent接入时的候选底座。它擅长管理服务部署、资源调度、命名空间隔离和基础日志,也适合承载中心化执行平面。对于长期运行的应用服务、模型网关、API服务和后台任务来说,K8s仍然是非常重要的基础设施。
Agent执行的麻烦在于,它的工作负载不像传统服务那么稳定。一次用户请求可能拆成多次工具调用,每次调用的风险等级、访问范围和运行时上下文都不同。有些动作只需要读取一个受控目录,有些动作要调用内网接口,有些动作要运行短脚本并在几秒后结束。它们不一定适合都被抽象成长期服务,也不适合每次都通过调整K8s对象来表达执行策略。
如果金融机构只依赖K8s来管理Agent,容易出现一种错位:底层资源能被调度,但执行语义不够清楚。K8s知道某个Pod启动了,知道它消耗了多少CPU和内存,也能配合网络策略做一部分隔离;但它未必知道这次Agent任务为什么发起、命中了哪条业务策略、是否应当访问某个文件范围,或者某个工具调用为什么被拒绝。
这不是K8s的问题,而是职责边界不同。K8s管的是资源和编排,Agent执行治理管的是单次动作的语义、边界和证据。金融机构要把Agent接入内网流程,不能把所有执行问题都压到K8s上,而应该在K8s之上或旁边增加一层更贴近Agent行为的治理能力。
入口层:先把Agent使用收口到企业平台
金融机构接入Agent的第一层,仍然是入口。入口不是简单的聊天框,而是企业AI能力的统一门面。员工通过这个入口发起任务,系统根据组织身份和岗位权限分配能力,管理员通过后台控制模型、数字员工、工具范围和执行策略。
如果入口没有统一,Agent会很快变成个人工具。不同团队各自接入模型,各自维护密钥,各自安装工具,短期推进速度可能很快,但后续很难把身份和审计串起来。金融机构内部系统多,权限关系复杂,入口一旦散开,安全团队很难判断某个执行动作到底来自正式流程,还是来自某个个人配置。
FinClaw适合承担这一层能力。它提供企业级Agent入口和管理后台,员工可以通过网页或IM使用数字员工,管理员可以管理组织角色、模型能力、工具范围和执行日志。对金融机构来说,这一步的意义不是多一个AI界面,而是让Agent从个人试用进入企业可管理的平台。

执行层:把Agent动作放进受控运行环境
入口收口之后,真正的技术重点在执行层。Agent每一次调用工具或运行脚本,都应该被看成一个受策略约束的执行单元,而不是默认继承员工终端或服务器上的宽权限。金融机构尤其要避免Agent直接裸露在操作系统权限之上,因为内网数据、业务接口和运行环境通常都有更严格的访问边界。
FinSafe可以放在这一层。它面向Agent工作负载,把工具调用、代码执行和脚本运行变成可策略化、可调度、可审计的执行单元。它不替代K8s,而是和K8s形成分工:K8s负责中心执行资源的调度和基础隔离,FinSafe负责更贴近Agent动作的执行边界。
这个分工可以简单理解为,K8s回答“任务放在哪里跑”,FinSafe回答“这次执行允许做什么”。前者更偏资源编排,后者更偏执行治理。对于金融机构来说,两层能力叠在一起才更接近真实需求:既要有成熟的基础设施,又要能针对Agent的单次动作做策略判断和审计留痕。
安全层:边界要进入运行时,而不是只写在制度里
金融机构谈AI安全,通常会关注数据出网、敏感信息和账号权限。这些仍然重要,但Agent带来的新问题,是安全边界要进入运行时。因为Agent会根据任务动态选择动作,单靠培训、提示词和人工约定,很难约束每一次真实执行。
一个可控的Agent执行环境,应该在执行前完成策略匹配,在执行过程中限制访问范围,并在执行结束后记录结果。这里的边界不只包括网络访问,也包括文件读写、命令执行、资源消耗和高风险动作审批。对于金融内网来说,这些边界最好能被平台化管理,而不是散落在每个团队的脚本和配置文件里。
FinSafe的执行治理层可以把这些动作纳入统一策略。它关注的不是模型是否聪明,而是Agent开始行动之后是否在允许范围内执行。这样金融机构不必把安全希望寄托在Agent“自己不要做危险操作”上,而是把边界直接放进执行链路里。

审计层:不能只保存聊天记录
Agent接入内网流程后,审计对象不能只停留在对话内容。聊天记录只能说明用户和Agent说了什么,不能说明Agent实际做了什么。金融机构更关心的是执行事实,例如发起人是谁,使用的是哪个Agent,命中了什么策略,动作是否被允许,结果是否成功,以及拒绝原因是什么。
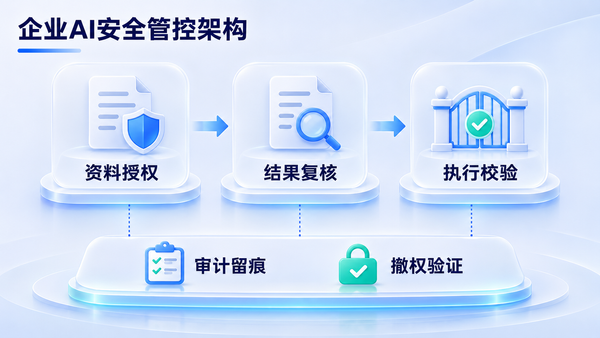
如果审计只来自应用层,往往缺少执行细节;如果只看K8s日志,又缺少Agent任务语义。更合理的方式,是让入口日志、执行策略和运行结果形成一条证据链。这样内审、安全和业务团队复盘时,才能判断问题出在任务规划、权限边界、工具调用,还是底层执行环境。
FinClaw可以提供企业AI使用侧的管理视图,包括用户、数字员工、工具调用和执行日志。FinSafe则补齐执行层证据,把策略命中、执行结果和拒绝原因纳入审计。两者配合后,金融机构可以把“谁在用Agent”和“Agent实际执行了什么”放到同一条管理链路里。
一条更适合金融机构的技术路径
金融机构接入Agent,不宜只做一个聊天入口,也不宜把所有执行问题都交给K8s。更稳妥的路径,是把架构分成几个清晰层次:FinClaw收口企业入口和管理面,K8s承载中心执行资源,FinSafe负责Agent运行时的安全执行和审计证据。
在这条路径里,入口层解决谁能使用Agent以及能使用什么能力;K8s解决中心资源的部署、调度和基础运行;FinSafe解决单次执行动作的策略、边界和证据。金融机构可以先从低风险流程开始,把Agent任务放进统一入口,再逐步把执行层接入策略和审计,最后进入更关键的内网业务流程。
Agent进入金融内网之后,难点不在于把它跑起来,而在于能否长期、安全、可审计地运行。K8s仍然是成熟的基础设施,但Agent变化速度更快,执行粒度更细,风险也更贴近业务动作。只有把入口、执行、安全和审计放到同一条技术链路里,Agent才有机会从个人辅助工具进入金融机构的真实业务流程。