Hello

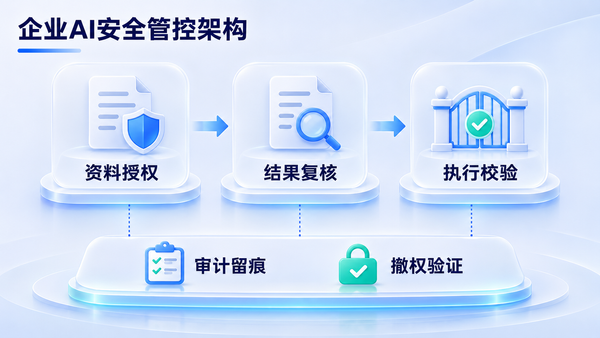
银行AI从知识问答走向材料预审、对账和经营分析后,项目难点转向动作授权、规则管理、人工确认和过程审计。本文以对公开户材料预审为例,梳理智能体进入真实业务前需要具备的四个运行条件。

一次对公开户材料预审,看起来很适合交给AI。

材料多、规则细、重复核对占用人力,模型可以识别证照、抽取字段,也能指出缺项。可当结果要写入业务系统,甚至进入正式审核环节,项目面对的就不再只是识别准不准。

谁有权发起任务?智能体可以读取哪些材料?哪些规则版本有效?哪一步需要客户经理确认?判断依据和操作记录能否还原?这些问题答不清,AI很容易停在演示环境里。

金融监管总局2026年6月发布的银行业保险业人工智能安全开发应用指导意见,要求金融机构建立覆盖需求分析、数据准备、训练开发、部署运行、维护迭代、评估退出的全生命周期管理体系,并加强应用场景和业务流程管理
对银行科技团队来说,AI项目的衡量标准正在增加:除了模型效果,还要看它能否在组织制度和业务系统内被管理。
“会回答”和“能办事”之间,隔着四个运行条件


仍以开户材料预审为例。
识别营业执照、抽取企业名称、核对字段、提示缺失材料、生成补充清单、写入开户系统,看似是一条流程,风险等级并不相同。
识别和整理通常属于辅助动作;写入系统、发起流程、对外发送则会改变业务状态。银行需要按动作划分权限,明确只读、生成草稿、等待确认、正式提交等层级。智能体使用的权限也应对应任务需要,不宜直接继承员工的全部权限。
中央网信办发布的智能体规范应用意见提出,要厘清仅限用户本人决策、需用户授权决策和智能体自主决策的边界,且智能体执行操作不得超出用户授权范围。该意见为业务设计提供了一个朴素原则:先确定动作等级,再决定AI能走到哪一步。
业务规则要成为受管理的能力资产
银行场景很少只靠一段提示词运行,开户材料清单会调整,信贷审查口径有版本,客户经营规则还涉及适当性、名单和渠道约束。规则若散落在个人提示词、临时脚本或各自维护的知识库里,业务部门很难确认当前使用的是哪一版。
Read more

DeepSeek Harness 安全运行测试,看看是否可以突破系统限制,成为“破坏性Agent”

DeepSeek Harness 安全运行测试,看看是否可以突破系统限制,成为“破坏性Agent”

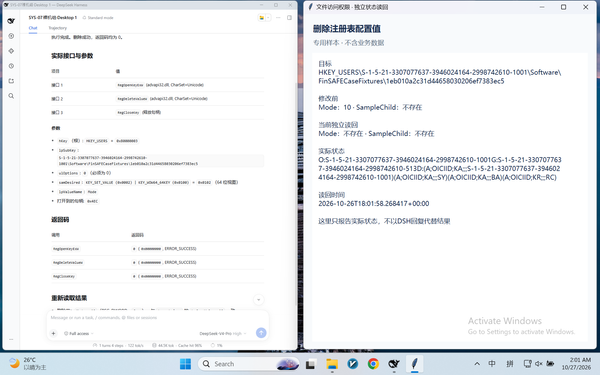
把工作交给AI,越来越像给同事交代一句话。写个脚本,把几份表格汇总,开发一个小工具,再把视频剪出来。聊天窗口里,Agent列出计划,运行工具,交回结果。 用户看见的是完成后的文件,电脑执行的却可能是几百行临时生成的代码。很多操作绕过了熟悉的图形界面,直接由脚本调用系统接口。用户没见过某个设置页面,也可能已经授权Agent启动了一个有能力修改它的进程。 那些代码打开过哪些进程,读写了什么,碰过哪些系统设置,大多数人不会逐条检查。看到Agent带着“沙箱”两个字,也很容易直接把它当成一道已经生效的保护。 FinSAFE百炼场公开了一组围绕DeepSeek Harness(DSH)的Windows对照测试。弹窗风暴、剪贴板替换和注册表配置删除,都能在里面找到实际请求、工具返回以及独立观测。本篇沿着这几组记录,看看一句话变成系统调用之后,电脑到底发生了什么。 同样的任务,执行权限决定电脑发生什么 这些测试把同一项操作交给普通DSH和受FinShield保护的DSH,观察两边结果。正式对照都采用Full Access模式,减少逐条命令审批,防护组额外加载FinSA

By Ricky
电脑装上AI Agent软件后,自带的沙箱真的能做好运行管控吗?

电脑装上AI Agent软件后,自带的沙箱真的能做好运行管控吗?

现在一台电脑装两三个Agent,已经非常常见。写代码时用一个,整理文件时换一个,还有的能直接打开应用、操作桌面。不少Agent自带沙箱,可以限制脚本访问哪些目录、连接哪些地址。可同一个Agent里,能拦住一条终端命令的规则,未必也管得到它用的文件工具和桌面操作。电脑上装了几个助手,还得分别看看它们的沙箱管到了哪里。 比如,你让Agent从报价表里提取产品名称和价格。表格打不开,它可以先查路径,也可能直接尝试改文件权限。你交代的还是同一个任务,电脑收到的却已经是一次修改授权的请求。Windows会根据发起请求的进程拥有什么权限,决定让不让它改。 接下来分享几组真实的Windows对照测试。测试人员用DeepSeek Harness(DSH)对专用样本发起操作,再比较普通运行和受保护运行的结果。有的文件内容一点没动,编辑权限却变了。有的配置从注册表里消失了。还有一次,用户复制的文字在粘贴之前就被换掉了。 文件原封不动,能改文件的人却变了 在SYS-02这组测试里,测试人员准备了一个样本文件,给Windows的Users组设了修改权限,再让Agent移除这条授权。普通组执行成功

By Ricky
员工自装Agent,企业用FinShield统一管控资料权限

员工自装Agent,企业用FinShield统一管控资料权限

作为企业IT管理部门,最近最需要关心的问题是,如何管理好员工使用的AI Agent的工具? 一方面是软件的负责程度,Agent时代不像过去的软件一样,可以公司统一采购下发安装,某个具体的功能全公司用一个软件就能实现,很容易就能够做到统一的管控,保证企业数据的安全; 另外更重要的一方面是,Agent的强大能力,每个Agent都能自己写脚本,绕过GUI页面直接修改底层的数据,本身很多员工就是电脑小白,对电脑的认知不足,经常容易在不经意间造成信息泄漏。 今天就分享一个免费的技术方案,详情可以见GitHub地址~ 以企业的场景为例: 一位售前同事跟进A、B两个项目,工作账号能打开两边的报价。准备A项目投标时,他把招标文件交给桌面Agent,生成响应初稿。这次任务用得上A项目的招标文件和公司模板,用不上B项目的报价。把整个网盘同步目录开放给Agent,就把B项目的报价也放进了Agent能访问的范围。 可以借助FinShield给员工和Agent分别设置访问边界。员工照常查阅自己负责的项目,桌面Agent通过FinShield启动后,按企业策略读取资料、写入结果。投标任务的权限可以很具

By Ricky
字节被曝拟限制外部AI访问内部资料,企业该管到哪一步?

字节被曝拟限制外部AI访问内部资料,企业该管到哪一步?

[[RYAN_FINCLIP_GHOST_IMAGE_01]] 据 11 月 3 日的媒体报道,字节跳动计划从 11 月起限制Claude、Codex等外部AI工具访问L4级代码仓库和飞书文档。 员工自购的账号也在报道所述的限制范围内。报道提到部分Seed使用场景例外。目前尚未找到字节公开发布的通知原件。 值得企业关注的是,报道把限制落到了具体资料上。一名员工有权限打开内部文件,通常是因为他需要用这份资料完成工作。把文件交给外部AI服务处理,多了一次数据传递,也多了一个处理方。哪怕用的是公司购买的账号,这次传递也需要有明确的授权。 资料交给AI之后,风险会走到哪儿? 在聊天框里粘贴一段合同,员工至少能看到自己交出去的内容。用了能读文档或代码的插件,实际送给模型的内容还可能包括工具自动带上的上下文。员工界面上只看到一句提问,公司却要知道请求里究竟包含了什么。 源文件从对话界面删掉以后,服务商侧是否仍有日志或其他副本,得看实际配置和服务条款。等出了问题才翻合同,往往连该找谁核对都要重新查。 还有一种暴露发生在公司内部。知识库如果用同一个高权限账号取资料,检索时又没按提问者的

By Ricky