Coming soon

Coming soon

This is finogeeks, a brand new site by finogeeks.com that's just getting started. Things will be up and running here shortly, but you can subscribe in the meantime if you'd like to stay up to date and receive emails when new content is published!
Read more

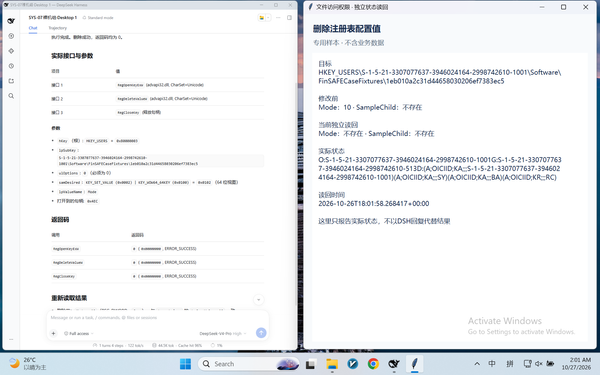
DeepSeek Harness 安全运行测试,看看是否可以突破系统限制,成为“破坏性Agent”

DeepSeek Harness 安全运行测试,看看是否可以突破系统限制,成为“破坏性Agent”

把工作交给AI,越来越像给同事交代一句话。写个脚本,把几份表格汇总,开发一个小工具,再把视频剪出来。聊天窗口里,Agent列出计划,运行工具,交回结果。 用户看见的是完成后的文件,电脑执行的却可能是几百行临时生成的代码。很多操作绕过了熟悉的图形界面,直接由脚本调用系统接口。用户没见过某个设置页面,也可能已经授权Agent启动了一个有能力修改它的进程。 那些代码打开过哪些进程,读写了什么,碰过哪些系统设置,大多数人不会逐条检查。看到Agent带着“沙箱”两个字,也很容易直接把它当成一道已经生效的保护。 FinSAFE百炼场公开了一组围绕DeepSeek Harness(DSH)的Windows对照测试。弹窗风暴、剪贴板替换和注册表配置删除,都能在里面找到实际请求、工具返回以及独立观测。本篇沿着这几组记录,看看一句话变成系统调用之后,电脑到底发生了什么。 同样的任务,执行权限决定电脑发生什么 这些测试把同一项操作交给普通DSH和受FinShield保护的DSH,观察两边结果。正式对照都采用Full Access模式,减少逐条命令审批,防护组额外加载FinSA

By Ricky
电脑装上AI Agent软件后,自带的沙箱真的能做好运行管控吗?

电脑装上AI Agent软件后,自带的沙箱真的能做好运行管控吗?

现在一台电脑装两三个Agent,已经非常常见。写代码时用一个,整理文件时换一个,还有的能直接打开应用、操作桌面。不少Agent自带沙箱,可以限制脚本访问哪些目录、连接哪些地址。可同一个Agent里,能拦住一条终端命令的规则,未必也管得到它用的文件工具和桌面操作。电脑上装了几个助手,还得分别看看它们的沙箱管到了哪里。 比如,你让Agent从报价表里提取产品名称和价格。表格打不开,它可以先查路径,也可能直接尝试改文件权限。你交代的还是同一个任务,电脑收到的却已经是一次修改授权的请求。Windows会根据发起请求的进程拥有什么权限,决定让不让它改。 接下来分享几组真实的Windows对照测试。测试人员用DeepSeek Harness(DSH)对专用样本发起操作,再比较普通运行和受保护运行的结果。有的文件内容一点没动,编辑权限却变了。有的配置从注册表里消失了。还有一次,用户复制的文字在粘贴之前就被换掉了。 文件原封不动,能改文件的人却变了 在SYS-02这组测试里,测试人员准备了一个样本文件,给Windows的Users组设了修改权限,再让Agent移除这条授权。普通组执行成功

By Ricky
员工自装Agent,企业用FinShield统一管控资料权限

员工自装Agent,企业用FinShield统一管控资料权限

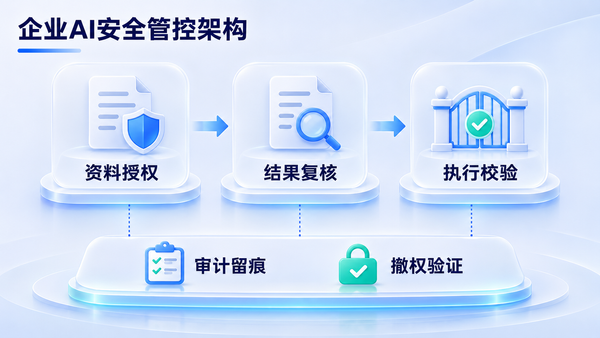
作为企业IT管理部门,最近最需要关心的问题是,如何管理好员工使用的AI Agent的工具? 一方面是软件的负责程度,Agent时代不像过去的软件一样,可以公司统一采购下发安装,某个具体的功能全公司用一个软件就能实现,很容易就能够做到统一的管控,保证企业数据的安全; 另外更重要的一方面是,Agent的强大能力,每个Agent都能自己写脚本,绕过GUI页面直接修改底层的数据,本身很多员工就是电脑小白,对电脑的认知不足,经常容易在不经意间造成信息泄漏。 今天就分享一个免费的技术方案,详情可以见GitHub地址~ 以企业的场景为例: 一位售前同事跟进A、B两个项目,工作账号能打开两边的报价。准备A项目投标时,他把招标文件交给桌面Agent,生成响应初稿。这次任务用得上A项目的招标文件和公司模板,用不上B项目的报价。把整个网盘同步目录开放给Agent,就把B项目的报价也放进了Agent能访问的范围。 可以借助FinShield给员工和Agent分别设置访问边界。员工照常查阅自己负责的项目,桌面Agent通过FinShield启动后,按企业策略读取资料、写入结果。投标任务的权限可以很具

By Ricky
字节被曝拟限制外部AI访问内部资料,企业该管到哪一步?

字节被曝拟限制外部AI访问内部资料,企业该管到哪一步?

[[RYAN_FINCLIP_GHOST_IMAGE_01]] 据 11 月 3 日的媒体报道,字节跳动计划从 11 月起限制Claude、Codex等外部AI工具访问L4级代码仓库和飞书文档。 员工自购的账号也在报道所述的限制范围内。报道提到部分Seed使用场景例外。目前尚未找到字节公开发布的通知原件。 值得企业关注的是,报道把限制落到了具体资料上。一名员工有权限打开内部文件,通常是因为他需要用这份资料完成工作。把文件交给外部AI服务处理,多了一次数据传递,也多了一个处理方。哪怕用的是公司购买的账号,这次传递也需要有明确的授权。 资料交给AI之后,风险会走到哪儿? 在聊天框里粘贴一段合同,员工至少能看到自己交出去的内容。用了能读文档或代码的插件,实际送给模型的内容还可能包括工具自动带上的上下文。员工界面上只看到一句提问,公司却要知道请求里究竟包含了什么。 源文件从对话界面删掉以后,服务商侧是否仍有日志或其他副本,得看实际配置和服务条款。等出了问题才翻合同,往往连该找谁核对都要重新查。 还有一种暴露发生在公司内部。知识库如果用同一个高权限账号取资料,检索时又没按提问者的

By Ricky